
Las organizaciones actualmente enfrentan el creciente desafío de gestionar sistemas distribuidos que abarcan tanto infraestructuras locales como servicios en la nube y dispositivos conectados. Esta interconexión de sistemas, que intercambian datos constantemente, amplifica las posibles rutas de explotación, haciendo crucial una gestión eficiente de vulnerabilidades para la administración del riesgo. Este proceso comprende la identificación, clasificación, priorización y remediación de debilidades de seguridad en software, hardware y dispositivos de Internet de las Cosas (IoT). Ante la aparición de nuevas vulnerabilidades, las empresas sienten la presión de actuar con rapidez, ya que una respuesta tardía puede resultar en exploits, violaciones de datos y un daño considerable a la reputación.
El Sistema Común de Puntuación de Vulnerabilidades (CVSS) se ha establecido como el standard de la industria para evaluar la gravedad de las vulnerabilidades en el software. Su versión 3.1 ofrece un marco estructurado y repetible para puntuar vulnerabilidades teniendo en cuenta múltiples dimensiones, como la explotabilidad, el impacto y el vector de ataque. Sin embargo, persiste una brecha crítica antes de que una vulnerabilidad sea formalmente estandarizada: no existe un requisito para que los proveedores incluyan una puntuación CVSS al anunciar una nueva vulnerabilidad, lo que genera incertidumbre sobre la respuesta que deben tener los usuarios.
En este escenario, Rapid7 ha implementado una solución automatizada que utiliza machine learning para proporcionar a sus clientes respuestas oportunas sobre la priorización de la remediación de vulnerabilidades. Al integrar Amazon SageMaker, la empresa ha facilitado el entrenamiento, validación y despliegue de modelos de aprendizaje automático capaces de predecir los vectores CVSS, lo que permite a los usuarios comprender su riesgo de manera más precisa y asignar prioridades en sus esfuerzos de remediación.
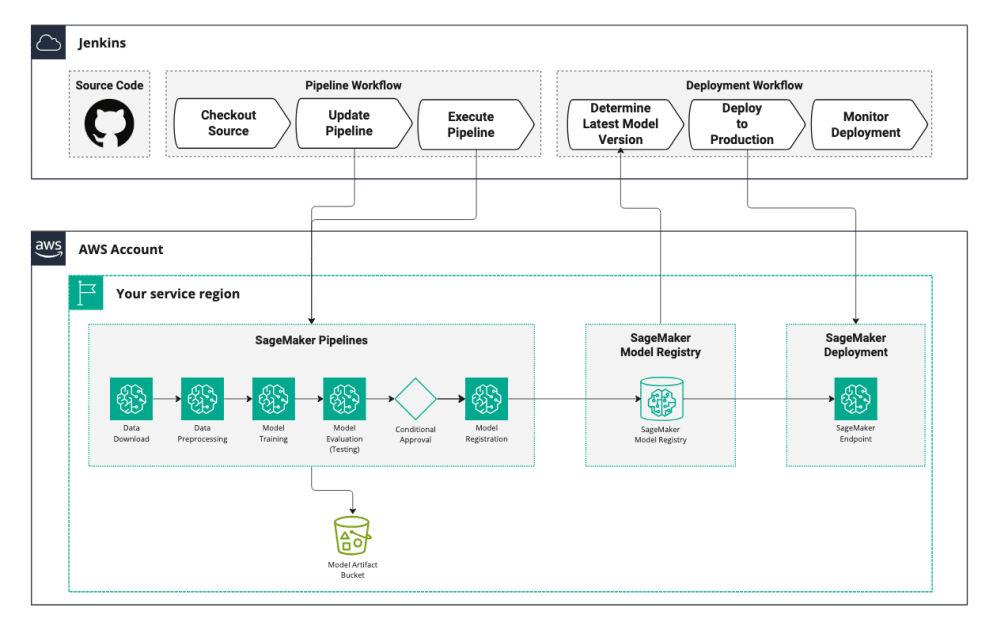
El enfoque automatizado de Rapid7 elimina la necesidad de intervenciones manuales y optimiza los flujos de trabajo de desarrollo e implementación. Utilizando contenedores personalizados y componentes de inferencia compartidos, la compañía ha conseguido reducciones significativas en los costes de computación, manteniendo altos estándares de precisión. La arquitectura de su solución incluye un proceso de descarga de datos, procesamiento, entrenamiento y evaluación, todos diseñados para maximizar la eficiencia y la rapidez.
Además, Rapid7 realiza un monitoreo continuo de los modelos en producción, garantizando su disponibilidad y efectividad. Los registros generados se integran con herramientas como Amazon CloudWatch, permitiendo la visualización y análisis de métricas, lo que facilita la identificación de problemas en tiempo real.
Esta automatización no solo mejora la velocidad y precisión en la remediación de vulnerabilidades, sino que también libera recursos que el equipo de desarrollo puede destinar a tareas más estratégicas, como el fortalecimiento de la seguridad de la información. En un entorno donde la gestión de vulnerabilidades se vuelve cada vez más esencial, las innovaciones de Rapid7 representan un avance significativo para las organizaciones que buscan proteger sus activos más valiosos en un mundo interconectado.


