
El uso de equipos de trabajo privados en Amazon SageMaker Ground Truth y Amazon Augmented AI (Amazon A2I) ha revolucionado la manera en que las organizaciones generan conjuntos de datos, garantizando calidad y seguridad. Gracias a la interfaz intuitiva del AWS Management Console, muchas empresas están optando por automatizar esta infraestructura a través de la infraestructura como código (IaC), lo que permite despliegues más seguros y eficientes, reduciendo la probabilidad de errores humanos.
No obstante, la implementación de un equipo de trabajo privado mediante IaC enfrenta varios desafíos técnicos, especialmente debido a las interdependencias de los servicios necesarios para la configuración inicial. Para superar estas dificultades, se ha creado una solución integral que permite la creación programática de equipos de trabajo privados empleando el AWS Cloud Development Kit (AWS CDK). Esta solución incluye la configuración de un pool de usuarios de Amazon Cognito, adaptado a las exigencias de cada cliente, y se apoya en un repositorio de GitHub, ofreciendo ejemplos personalizables para facilitar esta integración.
La complejidad radica en la dependencia mutua entre el equipo privado y el pool de usuarios de Amazon Cognito. La aplicación del pool requiere de parámetros disponibles solo después de haber creado el equipo privado, lo que complica el proceso de configuración. Además, el nombre de dominio del pool debe mantenerse constante, ya que cambiarlo tras la creación inicial puede generar problemas de acceso.
Para abordar estos retos, la solución emplea diversos componentes de AWS CDK, incluidos recursos personalizados de AWS CloudFormation, permitiendo orquestar la creación del pool de usuarios de manera coherente y gestionada. La arquitectura resultante de esta solución consiste en una serie de recursos que, aunque muchos son necesarios solo en la configuración inicial, son fundamentales para garantizar que los trabajadores puedan acceder y completar sus tareas de etiquetado.
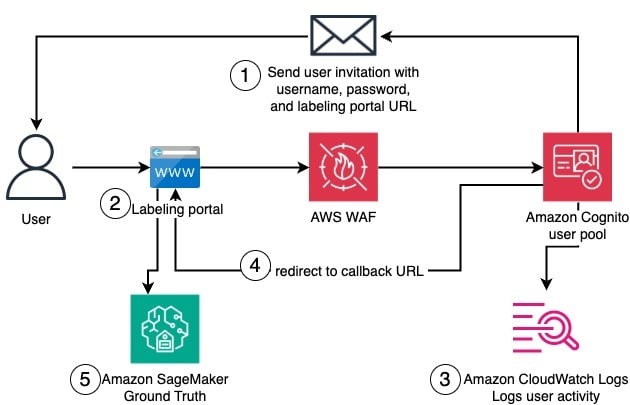
Una vez realizada la configuración, los miembros del equipo pueden acceder al portal de etiquetado, siguiendo un proceso de autenticación que incluye invitaciones por correo, registro y acceso a la plataforma. Los trabajadores reciben instrucciones claras por parte de la plataforma, facilitando su incorporación y funcionamiento.
Para implementar esta solución, es esencial seguir un procedimiento de despliegue estructurado y cumplir con los requisitos previos, que incluyen la clonación del repositorio de GitHub y la utilización adecuada de los recursos y credenciales de AWS. Con estas medidas, una vez que los trabajadores sean invitados y se registren, tendrán la capacidad de gestionar eficientemente sus tareas de etiquetado.
La implementación de un equipo de trabajo privado debe acompañarse de las mejores prácticas recomendadas para Amazon Cognito y AWS CDK, garantizando así no solo la efectividad operacional, sino también la seguridad adaptada a las necesidades particulares de cada organización, integrando servicios adicionales de AWS según sea necesario.


